เมื่อภัยคุกคามทางไซเบอร์พัฒนาอย่างรวดเร็ว การรักษาความปลอดภัยในโลกดิจิทัลจึงต้องครอบคลุมทั้งการเตรียมพร้อม การรับมือ และความสามารถในการเดินหน้เมื่อเกิดสถานการณ์ขึ้น
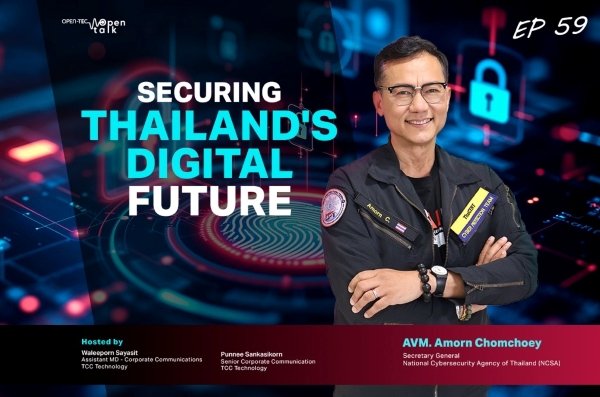
เมื่อเร็ว ๆ นี้ OPEN-TEC ศูนย์รวมองค์ความรู้ด้านเทคโนโลยี (Tech Knowledge Sharing Platform) ภายใต้การดูแลของ TCC Technology Group ได้จัดเวที open talk เพื่อเปิดพื้นที่แลกเปลี่ยนมุมมองด้านความปลอดภัยทางไซเบอร์ โดยได้รับเกียรติจาก พลอากาศตรี อมร ชมเชย เลขาธิการสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (NCSA) ร่วมถ่ายทอดประสบการณ์ โดย พลอากาศตรี อมร มองว่า ประเทศไทยกำลังอยู่ในช่วงสำคัญของการยกระดับภูมิคุ้มกันทางไซเบอร์ ทั้งจากปัญหาที่สะสมมาจากอดีต การเข้ามาของ AI และความท้าทายใหม่จากเทคโนโลยีควอนตัม
NCSA กับภารกิจสร้างพื้นที่ทางไซเบอร์ที่ปลอดภัยและน่าเชื่อถือ
CSA จัดตั้งขึ้นภายใต้พระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 เพื่อสร้างพื้นที่ไซเบอร์ที่ปลอดภัยและน่าเชื่อถือ ภารกิจครอบคลุมตั้งแต่การกำหนดนโยบาย แผนและมาตรฐาน การทำงานร่วมกับหน่วยงานกำกับดูแลและโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (Critical Information Infrastructure: CII) ตลอดจนการพัฒนาบุคลากรและสร้างความตระหนักรู้ โดยมี 3 เสาหลักคือ People, Process และ Technology ซึ่งต้องทำงานร่วมกันเพื่อรับมือความเสี่ยงที่เปลี่ยนแปลงอยู่เสมอ
“Technology Debt” ปัญหาจากอดีตที่ไทยต้องเร่งสะสาง
หนึ่งในความท้าทายสำคัญของประเทศไทยคือสิ่งที่เรียกว่า “Technology Debt” โดยประเทศไทยได้นำอินเทอร์เน็ตและเทคโนโลยีไอทีมาใช้อย่างรวดเร็วในช่วง 20 ปีที่ผ่านมา แต่ในเวลานั้น ความปลอดภัยทางไซเบอร์ยังไม่ได้รับความสำคัญเท่าที่ควร ส่งผลให้ระบบจำนวนหนึ่งยังมีช่องโหว่และข้อจำกัดที่สะสมมาจนถึงปัจจุบัน ขณะเดียวกันองค์กรต้องเดินหน้าเข้าสู่ยุคดิจิทัลและนำเทคโนโลยีใหม่มาใช้อย่างต่อเนื่อง จึงจำเป็นต้องเร่งแก้ไขระบบเดิมควบคู่กับการรับมือภัยคุกคามรูปแบบใหม่ ทั้งการยกระดับความปลอดภัยของระบบ การสร้างความเข้าใจเรื่องความรับผิดชอบของผู้ใช้งาน และการยกระดับภาพลักษณ์ด้านความปลอดภัยทางไซเบอร์ของทั้งภาครัฐและเอกชน
AI: เครื่องมือใหม่ของทั้งฝ่ายป้องกันและฝ่ายโจมตี
AI กำลังเข้ามาเปลี่ยนสมรภูมิด้านความปลอดภัยทางไซเบอร์อย่างมีนัยสำคัญ ทั้งในด้านการดำเนินธุรกิจและอาชญากรรมทางไซเบอร์ โดยความเสี่ยงที่ประชาชนอาจได้รับ มีตั้งแต่การใช้ AI เพื่อเลียนแบบเสียง สร้าง Deepfake และผลิตข้อมูลเท็จหรือข้อมูลบิดเบือน รวมถึงการหลอกลวงที่แนบเนียนขึ้น ขณะที่ในระดับองค์กรต้องรับมือกับ AI โดยเฉพาะ Agentic AI ที่อาจเข้ามาโจมตีระบบ อีกทั้งการนำ AI มาใช้ในธุรกิจ หากระบบ AI ถูกพัฒนาขึ้นโดยละเลยเรื่องความปลอดภัยทางไซเบอร์ตั้งแต่ต้น ก็อาจกลายเป็นช่องทางสร้างความเสี่ยงรูปแบบใหม่ได้
Security ต้องเริ่มตั้งแต่วันแรกของการพัฒนา AI
การรักษาความปลอดภัยของ AI ต้องครอบคลุมตั้งแต่วันแรกของการพัฒนา AI โดยครอบคลุมถึง การใช้ซอฟต์แวร์ ข้อมูล การฝึกโมเดล ไปจนถึงการทำงานหลังใช้งานจริง การพัฒนา AI จึงจำเป็นต้องมีการเฝ้าติดตามอย่างต่อเนื่อง เพื่อให้มั่นใจว่าระบบยังทำงานได้ตามวัตถุประสงค์ทางธุรกิจ รวมถึงต้องตรวจสอบข้อมูลที่ใช้ในการฝึก AI เพื่อป้องกันข้อมูลที่ถูกดัดแปลงหรือแก้ไข อีกทั้งต้องพิจารณาการออกแบบและพัฒนาอัลกอริทึมให้สามารถประมวลผล ตัดสินใจ หรือคาดการณ์ผลลัพธ์โดยลดอคติ ควบคู่ไปกับการรักษาประสิทธิภาพของระบบ ทั้งนี้ระบบ AI ยังถือเป็นพื้นที่ที่เครื่องมือและแนวทางด้าน Security อยู่ในระหว่างการพัฒนา องค์กรจึงต้องติดตามแนวทางใหม่ ๆ และปรับกระบวนการรักษาความปลอดภัยให้สอดคล้องกับลักษณะเฉพาะของ AI
จาก “ป้องกันให้ได้ 100%” สู่การสร้าง Cyber Resilience
สำหรับโครงสร้างพื้นฐานสำคัญของประเทศ ไม่ว่าจะเป็นพลังงาน สาธารณสุข การคมนาคม หรือบริการทางการเงิน การรักษาความปลอดภัยต้องครอบคลุมตั้งแต่การป้องกัน การตรวจจับ ไปจนถึงการรับมือและฟื้นฟูระบบ เพราะไม่มีระบบใดสามารถรับประกันการป้องกันได้ 100% แนวคิดเรื่อง Cyber Resilience จึงมุ่งเน้นให้องค์กรต้องสามารถทนต่อการโจมตี ตรวจจับและตอบสนองได้อย่างรวดเร็ว รวมถึงการกู้คืนระบบและทำให้บริการสำคัญกลับมาดำเนินต่อได้
Cybersecurity Culture: ความปลอดภัยต้องเป็นหน้าที่ของทุกคน
นอกจากเทคโนโลยีและกระบวนการแล้ว สิ่งที่องค์กรต้องสร้างควบคู่กันคือ Cybersecurity Culture เพราะการสร้างความตระหนักรู้เพียงอย่างเดียวอาจยังไม่เพียงพอต่อการสร้างพฤติกรรมด้านความปลอดภัยในระยะยาว ตัวอย่างเช่น เมื่อพนักงานพบอีเมลต้องสงสัย เขาควรแจ้งเตือนผู้อื่น เพื่อให้คนอื่นสามารถเรียนรู้จากเหตุการณ์และระมัดระวังมากขึ้น วัฒนธรรมดังกล่าวต้องครอบคลุมทุกระดับ ตั้งแต่ผู้ใช้งาน นักพัฒนา ไปจนถึงผู้บริหาร โดยนักพัฒนาต้องคำนึงถึงความปลอดภัยควบคู่กับการพัฒนาผลิตภัณฑ์ ขณะที่ผู้บริหารต้องให้ความสำคัญกับความปลอดภัยในทุกการตัดสินใจ
Zero Trust คือการเดินทาง
อีกแนวคิดที่มีความสำคัญต่อการยกระดับความปลอดภัยทางไซเบอร์คือ Zero Trust ซึ่งยึดแนวความคิดที่ว่า “อย่าไว้ใจสิ่งใดโดยอัตโนมัติ” การเข้าถึงระบบจึงต้องตรวจสอบทั้งอุปกรณ์ ผู้ใช้งาน เวลา และสิทธิ์ที่จำเป็น โดยเชื่อมโยงกับหลัก Least Privilege และการบริหารความเสี่ยง ดังนั้น zero trust ไม่ใช่เรื่องง่าย ไม่ใช่ project ที่ทำครั้งเดียวจบ แต่เปรียบเสมือนการเดินทางที่ องค์กรควรเริ่มจาก data governance จากการทำความเข้าใจข้อมูล ระบบ และรูปแบบการใช้งาน ก่อนนำไปสู่การกำหนดนโยบายและปรับเปลี่ยนวิธีการเข้าถึงระบบอย่างเป็นองค์รวม
คนคือทรัพยากรสำคัญในสงครามไซเบอร์
ท่ามกลางการขาดแคลนบุคลากร Cybersecurity ทั่วโลก ประเทศไทยจำเป็นต้องเร่งสร้างคนรุ่นใหม่ NCSA จึงมีกิจกรรม Thailand Cyber Top Talent เพื่อเปิดโอกาสให้เยาวชน นักศึกษา และผู้สนใจเข้ามาทดสอบและค้นหาความสนใจของตนเองในสายงานด้านความปลอดภัยทางไซเบอร์ ควบคู่กับการสร้างความเข้าใจว่าความปลอดภัยทางไซเบอร์เป็นอาชีพแห่งอนาคต เป็นงานที่มีความต้องการสูง และเป็นงานที่ต้องเรียนรู้สิ่งใหม่อยู่ตลอดเวลา
Public-Private Partnership คือแรงขับเคลื่อนสำคัญ
ภัยไซเบอร์นั้นไม่จำกัดอยู่ที่หน่วยงานหรือประเทศเดียว การรับมือจึงต้องอาศัยความร่วมมือจากหลายฝ่าย Public-Private Partnership หรือ PPP เป็นหนึ่งในกลไกสำคัญของ NCSA ครอบคลุมการจัด Workshop และพัฒนาทักษะบุคลากร ตลอดจนการสร้างความร่วมมือกับองค์กรระหว่างประเทศเพื่อแลกเปลี่ยน Cyber Threat Intelligence เพื่อช่วยให้เกิด Early Warning และเตรียมรับมือกับภัยคุกคามใหม่ได้เร็วขึ้น
Quantum Computing กับโจทย์ใหญ่ก่อนปี 2030
ความท้าทายนอกจากในเรื่อง AIดังที่กล่าวแล้ว ยังมีอีกหนึ่งความท้าทายสำคัญที่ประเทศไทยต้องเตรียมรับมือคือการเพิ่มขึ้นของศักยภาพของ Quantum Computer หากประเทศอื่นมีเทคโนโลยีดังกล่าว ความสามารถในการถอดรหัสระบบ Cryptography ที่ใช้อยู่ในปัจจุบันอาจเปลี่ยนแปลงไปอย่างมาก ข้อมูลที่ถูกดักเก็บในวันนี้อาจถูกนำมาถอดรหัสในอนาคตเมื่อเทคโนโลยีมีความสามารถเพียงพอ ประเทศไทยจึงต้องเริ่มเตรียมตัวตั้งแต่วันนี้ โดยสำรวจระบบ Cryptographic Library วางแผน Migration และเตรียมงบประมาณสำหรับการเปลี่ยนระบบ รวมถึงเตรียม Web Server ให้รองรับ TLS 1.3 และวางแผนสู่ Cryptography ที่ทนทานต่อ Quantum ซึ่ง NCSA มองไปถึงเป้าหมาย Quantum Ready ภายในปี2030 โดยเริ่มต้นจากภาครัฐและทำงานร่วมกับหน่วยงานสำคัญ เพื่อเตรียมระบบให้พร้อมต่อการเปลี่ยนแปลงที่จะเกิดขึ้น
“Scare, Aware, Care” สามคำสำหรับโลกไซเบอร์
แนวทางการเตรียมพร้อมต่อภัยไซเบอร์สะท้อนผ่าน 3 คำสำคัญ คือ “Scare — Aware — Care”
- Scare คือการตระหนักว่าภัยไซเบอร์สร้างความเสียหายได้ทั้งต่อระบบ ข้อมูล และความไว้วางใจ ซึ่งความเชื่อมั่นที่สูญเสียไปอาจกู้คืนได้ยาก
- Aware คือการรู้ว่าตนเองมีความเสี่ยงอะไรและควรรับมืออย่างไร โดยทำ Risk Assessment และจัดลำดับมาตรการให้เหมาะกับความเสี่ยงและทรัพยากรที่มี
- Care คือการลงมือทำ ตั้งแต่การป้องกัน ลดความเสี่ยง เตรียม Incident Response ไปจนถึงการสร้างความสามารถในการฟื้นตัว
เพราะในโลกดิจิทัลที่ภัยคุกคามเปลี่ยนแปลงเร็วกว่าที่เคย ความปลอดภัยที่แท้จริงคือการทำให้องค์กรและประเทศพร้อมรับมือเมื่อการโจมตีเกิดขึ้น และนั่นคือหัวใจของการก้าวจาก Cybersecurity ไปสู่ Cyber Resilience การสร้างระบบ คน และองค์กรที่สามารถยืนหยัดและเดินหน้าต่อได้ แม้ต้องเผชิญกับภัยคุกคามที่ไม่หยุดนิ่ง


